7 грешки в киберсигурността, които излагат малкия бизнес на риск
Много собственици на малък бизнес смятат, че кибератаките са насочени основно към банки, международни компании и големи организации. Логиката обикновено е: „Ние сме прекалено малки — кой ще се занимава точно с нас?“
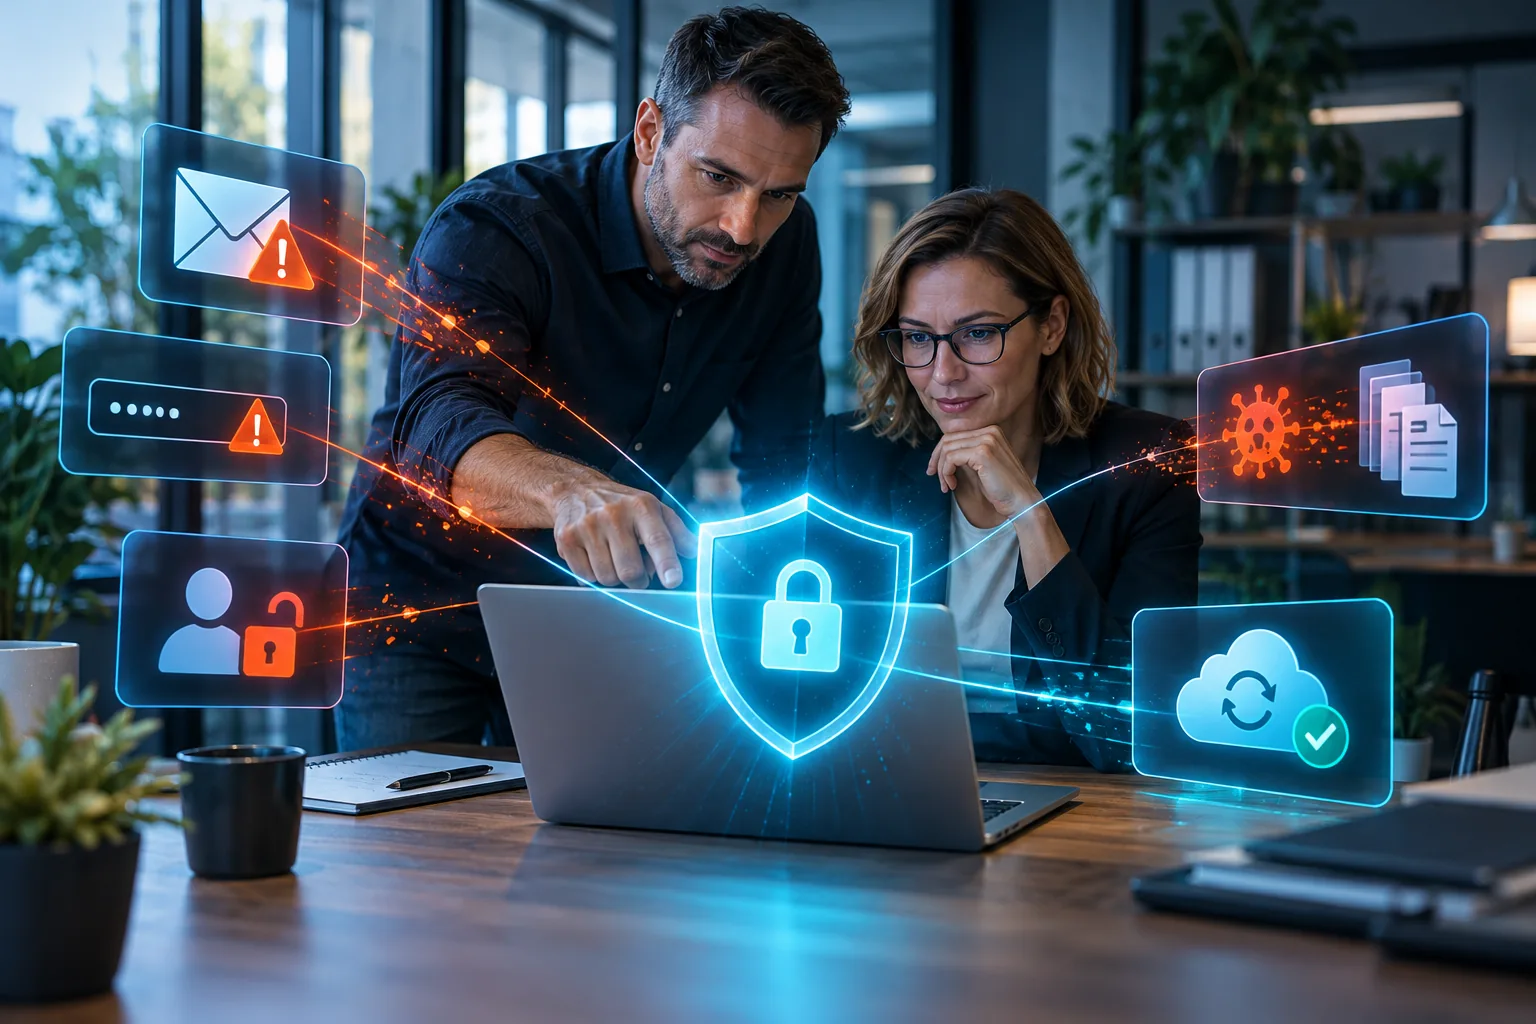
В действителност голяма част от атаките не избират предварително конкретна компания. Автоматизирани системи търсят уязвими сайтове, слаби пароли, незащитени имейл акаунти и устройства с остарял софтуер. Малкият бизнес често се превръща в лесна цел именно защото няма отделен екип по киберсигурност.
Един пробит имейл, изгубен лаптоп или отворен фалшив файл може да спре работата, да изложи клиентски данни и да нанесе сериозни финансови и репутационни щети.
Ето седем често срещани грешки, които излагат бизнеса на излишен риск.
1. Една и съща парола се използва навсякъде
Служител използва една парола за служебния имейл, CRM системата, облачното пространство и други онлайн услуги. Ако данните му изтекат от една платформа, атакуващият може да опита същата комбинация навсякъде.
Така пробивът в един сравнително маловажен акаунт може да осигури достъп до цялата служебна комуникация и чувствителна бизнес информация.
Всеки важен акаунт трябва да използва различна и достатъчно надеждна парола. Мениджърът на пароли позволява те да бъдат съхранявани сигурно, без служителите да ги запомнят или записват върху листчета до компютъра.
Където е възможно, трябва да бъде активирана и многофакторна автентикация. Така откраднатата парола сама по себе си няма да бъде достатъчна за достъп.
2. Всеки служител има достъп до всичко
В някои компании всички използват общи акаунти или разполагат с администраторски права, независимо от своите отговорности.
Това изглежда удобно, докато някой не изтрие важна информация, не промени настройка или не отвори заразен файл. Ако бъде компрометиран един акаунт с пълен достъп, атакуващият получава възможност да достигне до значителна част от системите.
Всеки служител трябва да разполага само с достъпа, който е необходим за неговата работа. Счетоводителят, търговецът и външният партньор не трябва автоматично да виждат и управляват една и съща информация.
Ограничаването на правата намалява щетите както при човешка грешка, така и при реална атака.
3. Бивши служители продължават да имат активен достъп
Служител напуска компанията, но неговият имейл, VPN достъп, облачен акаунт или профил в бизнес система остават активни с месеци.
Понякога никой дори не знае до кои услуги е имал достъп, защото няма централен списък на използваните акаунти.
При напускане трябва да съществува ясен процес за спиране на достъпа, промяна на споделените пароли, прехвърляне на важните файлове и запазване на необходимата комуникация.
Не бива да се разчита единствено на добрите отношения с бившия служител. Активният и ненужен акаунт е риск независимо кой го притежава.
4. Актуализациите постоянно се отлагат
Съобщението за нова актуализация се появява, но се затваря, защото моментът не е удобен. Това се повтаря в продължение на седмици или месеци.
Актуализациите не добавят само нови функции. Много от тях отстраняват вече известни слабости в операционните системи, приложенията, сайтовете, плъгините и мрежовите устройства.
Колкото по-дълго една известна уязвимост остава непоправена, толкова повече време има някой да я използва.
Актуализациите трябва да бъдат планирани, проверявани и инсталирани редовно. При критични системи това трябва да става контролирано, с наличен архив и възможност за възстановяване при проблем.
5. Служителите не разпознават фалшивите съобщения
Един имейл изглежда като изпратен от управителя и изисква спешно плащане. Друг съдържа фактура от познат доставчик. Трети предупреждава, че служебната парола изтича и трябва веднага да бъде сменена чрез предоставен линк.
Съобщението може да изглежда убедително, да съдържа истински имена и да създава усещане за спешност. Достатъчно е един служител да въведе паролата си във фалшива страница или да отвори заразен файл.
Техническата защита е важна, но служителите също трябва да знаят как да проверяват адреса на подателя, линковете, прикачените файлове и необичайните искания.
Когато става дума за плащане, промяна на банкова сметка или предоставяне на чувствителна информация, потвърждението трябва да се извършва по втори канал — например чрез телефонно обаждане.
6. Архивът се намира на същото място като оригиналните данни
Компанията пази резервно копие на втори диск в същия компютър или върху устройство, което постоянно е свързано към мрежата.
При повреда, кражба, пожар или криптиращ вирус могат да бъдат засегнати едновременно както оригиналните данни, така и техният архив.
Надеждното архивиране трябва да включва отделно копие, което не е постоянно достъпно от основната система. Архивите трябва да се създават автоматично, да се наблюдават и периодично да се тестват.
Фактът, че системата показва „Backup completed“, не гарантира, че данните действително могат да бъдат възстановени.
7. Никой не знае какво да направи при инцидент
Компютрите внезапно се заключват. Файловете вече не могат да бъдат отворени. От фирмения имейл се изпращат непознати съобщения. Сайтът спира да работи.
Точно тогава започват въпросите: Кого трябва да уведомим? Коя система да изключим? Кои пароли да сменим? Имаме ли работещ архив? Трябва ли да информираме клиенти или партньори?
Ако тези решения се вземат за първи път по време на самия инцидент, ще бъде загубено ценно време, а грешните действия могат да увеличат щетите.
Дори малката компания трябва да има кратък и разбираем план: кой отговаря, с кого се свързва, кои системи са най-важни и как се възстановява работата.
Киберсигурността не е еднократна покупка
Инсталирането на антивирусна програма не означава, че бизнесът вече е защитен.
Сигурността е комбинация от технологии, правилни настройки, актуализации, контрол на достъпа, надеждни архиви и подготвени служители. Слабостта само в една от тези области може да обезсмисли останалите мерки.
Не всяка компания се нуждае от най-скъпите инструменти. Необходима е защита, която отговаря на реалните рискове, вида на съхраняваната информация и начина на работа.
Правилната защита започва с оценка на риска
Преди да инвестира в решения за киберсигурност, бизнесът трябва да установи:
- Кои данни и системи са критични
- Кой има достъп до тях
- Как се управляват потребителските акаунти
- Къде се съхраняват резервните копия
- Как се защитават служебните устройства
- Какво ще се случи при прекъсване на работата
- Кой ще реагира при инцидент
В ItPilot всяка препоръка започва с разбиране на реалната дейност и рисковете пред конкретната организация. Цветозар Денчев помага на бизнеса да открие слабите места, да сравни подходящите решения и да изгради практичен план за защита.
Целта не е да бъде създаден страх от всяка възможна заплаха. Целта е една предотвратима грешка да не се превърне в проблем, който спира целия бизнес.
Автор: Цветозар Денчев, основател на ItPilot и IT консултант.